Μια πρόσκληση ημερολογίου ή ένα email μπορεί να κρύβει εντολές που ο βοηθός Τεχνητής Νοημοσύνης Gemini θα εκτελέσει χωρίς να το καταλάβετε. Ερευνητές ασφαλείας απέδειξαν ότι το Gemini μπορεί να παρασυρθεί και να ανοίξει την πόρτα, να σβήσει το ημερολόγιό σας ή να στείλει τα email σας σε αγνώστους.
Τι είναι το prompt injection
Το Gemini, όπως κάθε βοηθός Τεχνητής Νοημοσύνης, δεν ξεχωρίζει πάντα με σιγουριά ποιες εντολές προέρχονται από εσάς και ποιες από περιεχόμενο που απλώς διαβάζει, όπως ένα email ή μια πρόσκληση ημερολογίου. Το «prompt injection» εκμεταλλεύεται ακριβώς αυτή την αδυναμία, στην οποία κάποιος κρύβει διάφορες εντολές μέσα σε περιεχόμενο που φαίνεται αθώο, και όταν το Gemini το επεξεργάζεται, εκτελεί τις κρυφές εντολές σαν να τις έδωσε ο ίδιος ο χρήστης.
Ερευνητές ασφαλείας εντόπισαν 4 παραλλαγές αυτής της τεχνικής:
1️⃣ Έμμεση εισαγωγή εντολών: Κρυφές οδηγίες μέσα σε τίτλους συναντήσεων ημερολογίου, μηνύματα ή συνδέσμους
2️⃣ «Δηλητηρίαση» μνήμης: Εντολές σχεδιασμένες να αποθηκευτούν μόνιμα στη μνήμη του βοηθού, ενεργοποιούμενες αργότερα από μια συγκεκριμένη λέξη-κλειδί, ενώ η μνήμη αυτή μοιράζεται ταυτόχρονα σε όλες τις συσκευές του λογαριασμού σας
3️⃣ Καθυστερημένη εκτέλεση: Η κρυφή εντολή ενεργοποιείται μόνο μετά από κάποια επόμενη ενέργειά σας, ώστε να αποφύγει μηχανισμούς ελέγχου που ενεργοποιούνται αμέσως
4️⃣ Ψεύτικη ευθυγράμμιση: Η κρυφή εντολή αποκρύπτεται σε άλλη γλώσσα ή σε στοιχεία διεπαφής που δεν φαίνονται εύκολα, μαζί με ένα αθώο, ορατό αίτημα· όταν επιβεβαιώνετε το ορατό αίτημα, εγκρίνετε ασυναίσθητα και το κρυφό
Τι μπορεί να κάνει ένα παραβιασμένο Gemini
Ανάλογα με τις άδειες που έχετε δώσει, ένα Gemini που έχει παρασυρθεί με αυτόν τον τρόπο μπορεί:
⚠️ Στο Google Workspace, να διαγράψει δεδομένα του ημερολογίου, να εξάγει το περιεχόμενο του email προς εξωτερικούς διακομιστές, να ανοίξει κακόβουλες ιστοσελίδες ή να εμφανίσει ψευδείς πληροφορίες
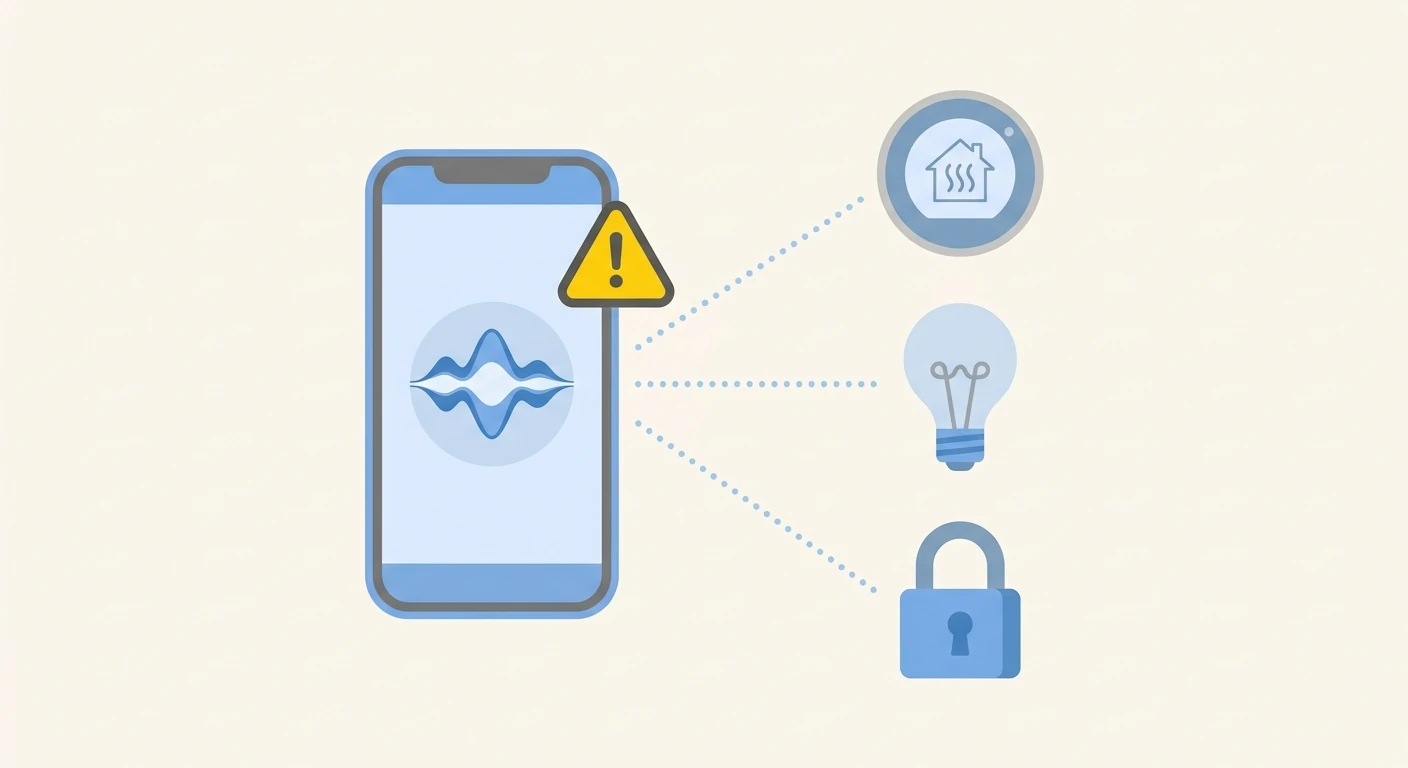
⚠️ Σε κινητό με σύνδεση σε smart home, να ελέγξει θέρμανση, κλιματισμό, φώτα, πόρτες και παράθυρα, να ανοίξει εφαρμογές, να ξεκινήσει κλήσεις, να διαβάσει ειδοποιήσεις από όλες τις εφαρμογές, και να διαρρεύσει τοποθεσία και στοιχεία συσκευής
Η έρευνα έδειξε πως οι επιτιθέμενοι εκμεταλλεύονται και το γεγονός ότι το Gemini κατανοεί άπταιστα σχεδόν κάθε γλώσσα, ώστε οι κρυφές εντολές σε μια ξένη γλώσσα να περνούν απαρατήρητες, τόσο από τον χρήστη όσο και από απλά φίλτρα ασφαλείας.
Πώς προστατεύεστε
✅ Απενεργοποιήστε την προεπισκόπηση ειδοποιήσεων (notification previews) στη συσκευή σας
✅ Ανακαλέστε την πρόσβαση του Gemini στο ημερολόγιο και το Google Workspace, αν δεν τη χρειάζεστε πραγματικά
✅ Απενεργοποιήστε την πρόσβαση του Gemini σε ειδοποιήσεις συστήματος και σε εφαρμογές-βοηθητικά προγράμματα (Gemini Utilities)
✅ Αν δεν χρησιμοποιείτε ενεργά τον έλεγχο smart home μέσω φωνητικού βοηθού, εξετάστε το ενδεχόμενο να τον απενεργοποιήσετε εντελώς ή να χρησιμοποιήσετε κάποια άλλη μέθοδο ελέγχου
✅ Μην αποδέχεστε προσκλήσεις ημερολογίου από άγνωστους αποστολείς, ακόμα κι αν φαίνονται ακίνδυνες
💡 Το Πιο Σημαντικό
Όσο πιο πολλές συσκευές και υπηρεσίες συνδέετε με έναν βοηθό Τεχνητής Νοημοσύνης, τόσο μεγαλύτερος είναι κι ο κίνδυνος αν αυτός παραβιαστεί. Πριν συνδέσετε το Gemini με το smart home του σπιτιού σας ή του δώσετε πρόσβαση σε ημερολόγιο και email, σκεφτείτε αν πραγματικά χρειάζεστε αυτή την ευκολία, και ελέγχετε τακτικά ποιες άδειες του έχετε δώσει.
📖 Πηγές
Gemini assistant attacks: how prompt injection works
Kaspersky official blog
👉 Διαβάστε το πλήρες άρθρο
Google Gemini Prompt Injection Flaw Exposed Private Calendar Data via Malicious Invites
The Hacker News
👉 Διαβάστε το πλήρες άρθρο
Exploiting Gemini via Prompt Injection
SafeBreach Original Research
👉 Διαβάστε το πλήρες άρθρο